Версия v26.10
В версии v26.10 добавлено: автоактивации контрмер, механизм автоматической отправки результатов забытых захватов пакетов, права на доступ к спискам экземпляров, поиск по содержимому именованных списков, отчеты по сканерам, виджеты и фильтры по BGP-атрибутам.
Механизм автоактивации поддержан в GEO, GEO6, TCP, TCP6, CRB, CRB6, LCON, LCON6, ATLS, SORB, SORB6, SPRB, SPRB6. Расширена функциональность контрмер WL, WL6, DNS, DNS6, SPLI, а также Logan и Collector.
Внесены улучшения в UX.
Изменения версии v26.10
Автоактивация
Добавлен механизм автоактивации контрмер по данным счетчиков автоактивации
В сценарии, когда требуется, чтобы контрмеры в политике защиты не влияли на трафик, пока нет атаки, обычно применяется механизм автодетектирования. Автодетектирование позволяет управлять состоянием контрмер по множеству различных порогов и дает широкие возможности по описанию сложной логики включения контрмер, установлению зависимостей состояний одних контрмер от других, использованию предохранительных механизмов и прочего.
Однако у автодетектирования есть ограничение на минимальное время реакции. При самых строгих настройках, когда «Число обнаруженных интервалов» в автодетектировании равно единице, включение контрмер происходит не раньше, чем через один интервал, равный пяти секундам.
Добавлен механизм автоактивации, который позволяет активировать фильтрацию в контрмерах за миллисекунды.
Контрмеры могут активироваться по одному или нескольким счетчикам трафика, расположенным на входе в элемент «Счетчики автоактивации». Расположением элемента в конвейере обработки политики защиты можно управлять с помощью функциональности «Порядок применения контрмер».
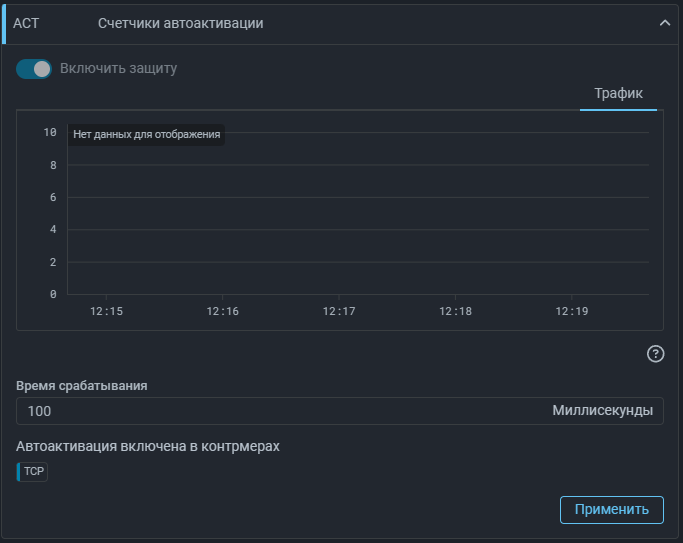
Значения порогов активации задаются в каждой контрмере независимо. Для каждой контрмеры может быть одновременно задано несколько порогов.
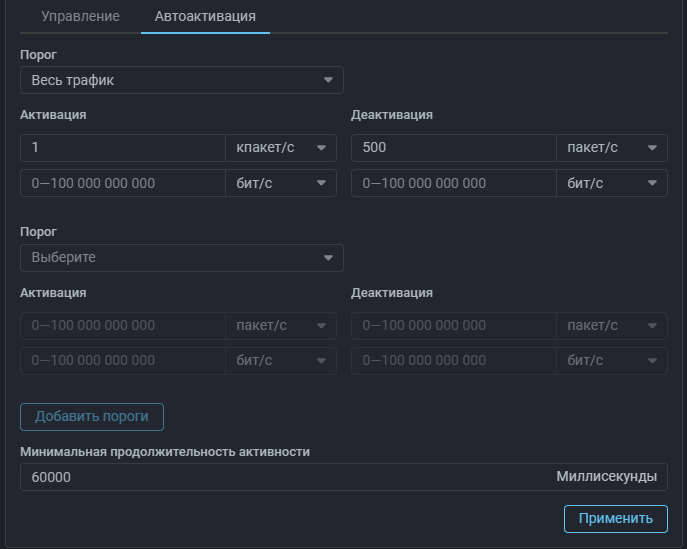
Ранее автоактивация уже применялась в контрмерах LIM и LIM6. В этих контрмерах логика срабатывания осталась прежней, вне зависимости от расположения элемента «Счетчики автоактивации» в политике защиты контрмеры LIM и LIM6 всегда учитывают только собственные счетчики, то есть активируются только по значениям метрик дошедшего до них трафика.
Захват пакетов
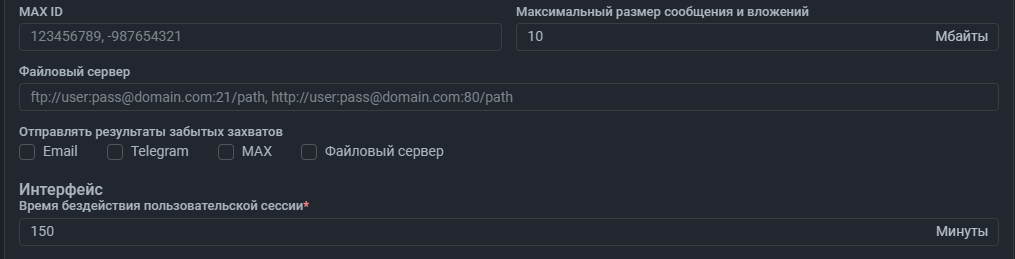
Добавлен механизм автоматической отправки результатов забытых захватов пакетов
Контрмеры
WL, WL6. Возвращен пропуск мимо всех контрмер для неописанных стран
В версии v26.06 из-за изменения механизма определения принадлежности IP-адреса стране стало обязательным указание хотя бы одной контрмеры в поле «Только для контрмер» при активации чекбокса «Пропускать трафик из остальных стран без обработки».
Теперь возможность пропускать трафик, который не описан GEO-правилами, мимо всех контрмер возвращена.
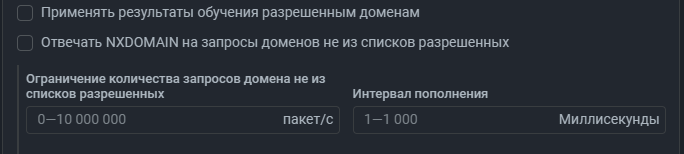
DNS, DNS6. Добавлено ограничение скорости запросов к доменам не из списка разрешенных
Теперь можно ограничить скорость пропуска DNS-запросов к доменным именам, которых нет в списке разрешенных доменных имен и в списке доменных имен, сформированном в результате обучения. Трафик сверх заданного ограничения сбрасывается.
Если установлен флаг «Отвечать NXDOMAIN на запросы доменов не из списков разрешенных», то контрмера отправляет ответ NXDOMAIN только по запросам, которые были сброшены в результате работы ограничения.
Права
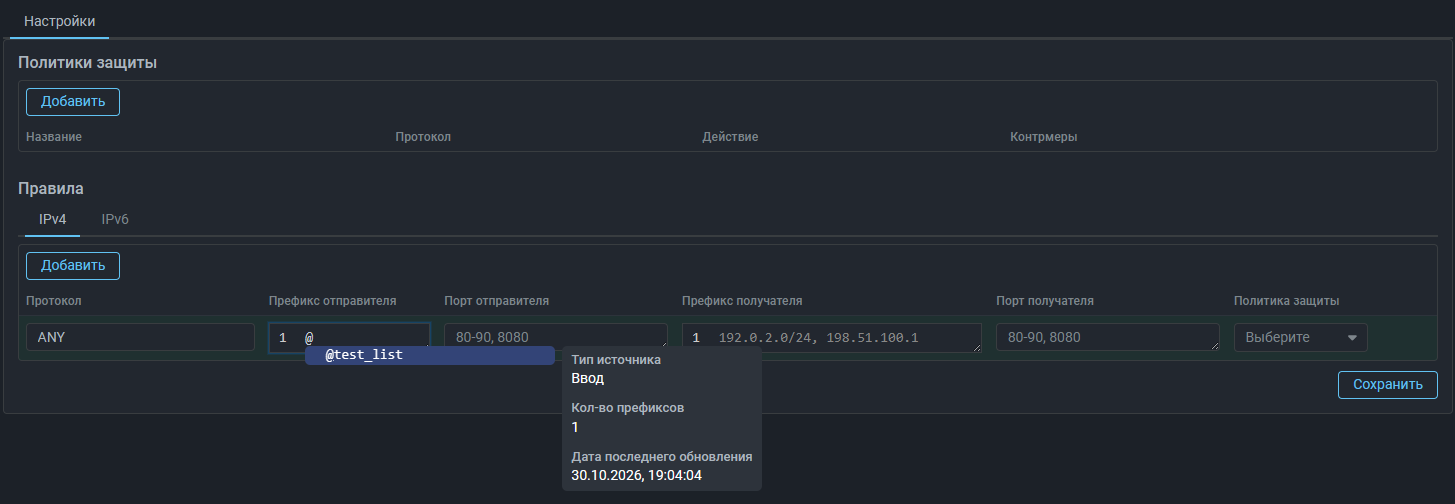
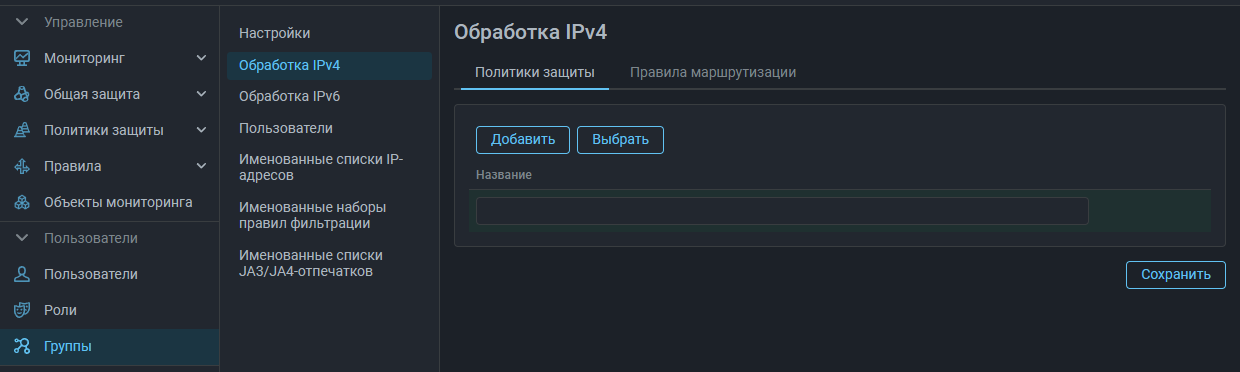
Добавлены права на доступ к спискам экземпляров
Logan
Добавлена обработка "body_bytes_sent"
Теперь в Logan можно писать правила по количеству переданных байт в запросах:
block 300 src.bytes limit 1000 period 60Данное правило занесет в TBL IP-адрес, в запросах которого за 10 секунд получено больше 1000 байт.
В детектировании:
detect dst.bytes.on limit 1000000 period 60Правила без “detect” сработают, только если на защищаемый сервер за 60 секунд поступит более 1000000 байт.
Также в фильтре стриминга и захвата логов теперь можно указывать объем в байтах:
rtime - rsize gt 1000 rsize lt 5000В захват попадут ответы от 1001 до 4999 байт.
Добавлена метрика "src.uri.<CODE>"
CODE - это диапазон кодов (1xx, 2xx, 3xx, 4xx, 5xx), или конкретное значение кода ответа.
Пример:
block 300 src.uri.4xx limit 5 period 60Данное правило занесет на 300 секунд в TBL IP-адрес, которому защищаемый сервер направил больше 5 ответов с кодами 400-499 за 60 секунд, по одному и тому же uri.
Именованные списки
Добавлен поиск по содержимому именованных списков
Добавлен поиск по префиксу или IP-адресу. Поиск доступен для списков со всеми типами источника, кроме «Mitigator feeds».
Правила сопоставления зависят от того, что задано в запросе и что содержится в списке:
- если в запросе указан IP-адрес, а в списке содержится префикс, проверяется вхождение адреса в этот префикс;
- если в запросе указан префикс, а в списке содержится IP-адрес, проверяется вхождение адреса из списка в заданный префикс;
- если и в запросе, и в списке содержатся префиксы, проверяется их полное или частичное вхождение.
В результат поиска попадают только списки, в которых найдены совпадения. Под каждым таким списком отображается лейбл «Префиксы» и список совпавших значений.
Collector
Добавлено действие "log" для правил детектирования в политике защиты
log, позволяющее фиксировать срабатывание правила в журнале событий.
Страница «Анализ Flow»
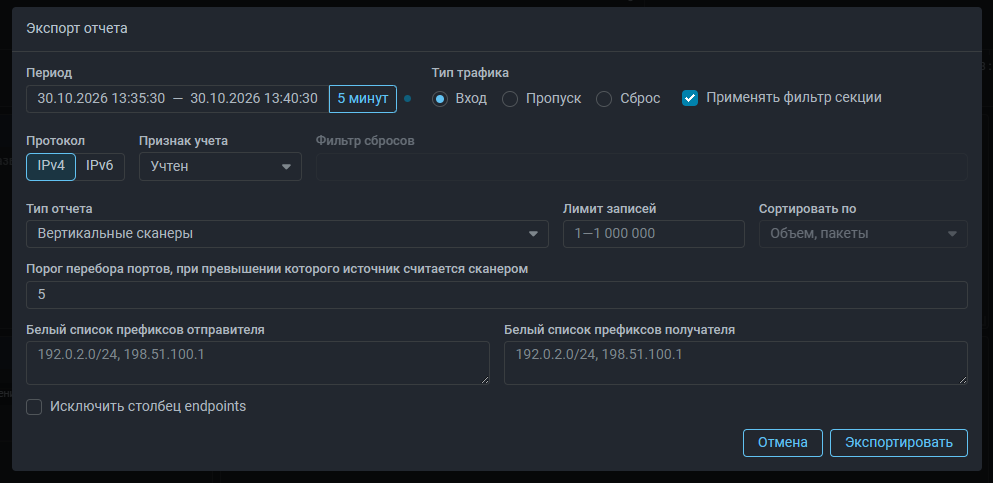
Добавлены отчеты по сканерам
Добавлены виджеты и фильтры по BGP-атрибутам
Добавлены виджеты таблиц топов и графиков скоростей для различных BGP-атрибутов:
- ASN пира отправителя;
- ASN пира получателя;
- AS путь отправителя;
- AS путь получателя;
- Community отправителя;
- Community получателя;
- Next hop отправителя;
- Next hop получателя.
В поле фильтра секции также поддержана возможность фильтрации по значениям этих атрибутов.
Добавлена проверка на вхождение адреса в именованные списки в виджетах топов
В табличные виджеты «IP-адрес отправителя» и «IP-адрес получателя» в режиме расширенного отображения, а также в виджеты «IP отправителя и длина пакета» и «IP получателя и длина пакета» добавлен столбец «Списки IP», в котором указываются именованные списки IP-адресов, содержащие данный адрес.
Столбец отображается если хотя бы для одной из строк таблицы нашлось соответствие именованному списку.
Аналогичный столбец добавлен и в секцию «Анализ Flow» на странице инцидента для карточек «IP-адрес отправителя» и «IP-адрес получателя».