Версия v26.08
Внимание
Обновление до версии v26.08 следует выполнять согласно специальной инструкции.
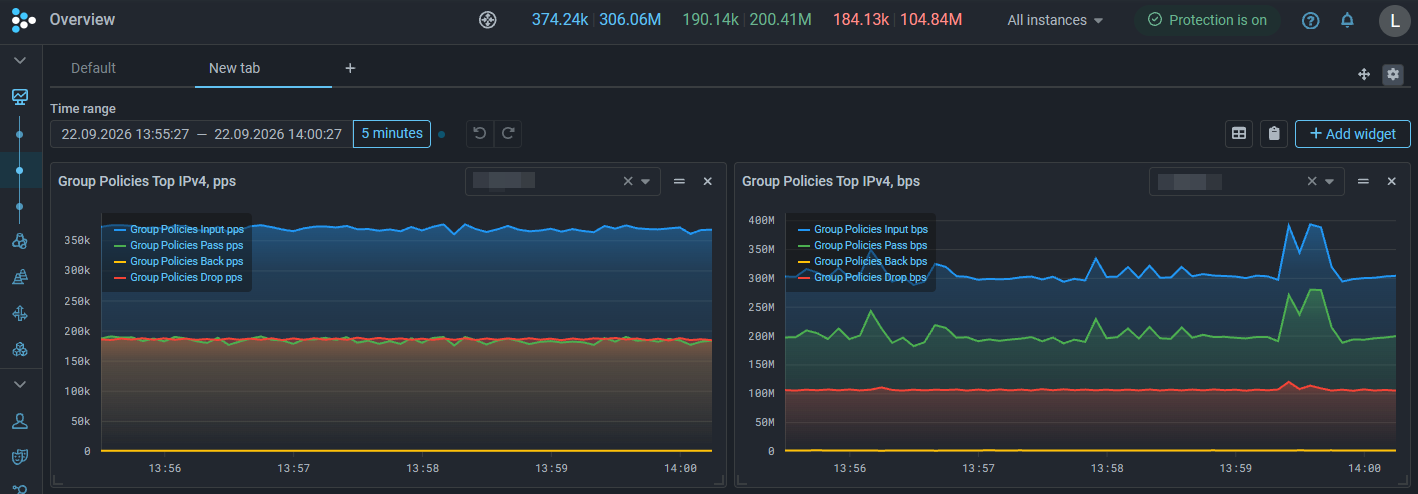
В версии v26.08 добавлена двухфакторная аутентификация, загрузка именованных списков IP-адресов на Collector, виджеты топов и скоростей по приложениям в анализе Flow, виджеты топов по трафику группы на странице «Обзор», правила детектирования для объектов мониторинга, опция не учитывать flow с нулевым egress интерфейсом как сброшенный.
Расширена функциональность контрмер SORB, SORB6, FTLS и FRB. Контрмера SERB удалена, её функциональность перенесена в SORB.
Внесены улучшения в UX: отображение графиков с нескольких экземпляров одновременно и кнопки переключения периодов на страницах с графиками.
Изменения версии v26.08
Страница «Пользователь»
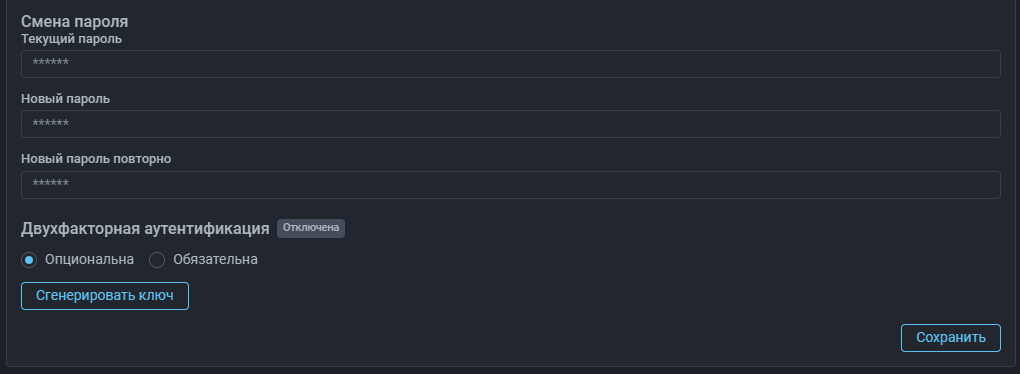
Добавлена двухфакторная аутентификация
Теперь пользователям с учетными записями, для которых активирована двухфакторная аутентификация, при входе потребуется ввести дополнительный код подтверждения.
Для подключения двухфакторной аутентификации пользователь должен установить приложение аутентификатор и ввести секретный ключ или отсканировать QR-код в настройках профиля.
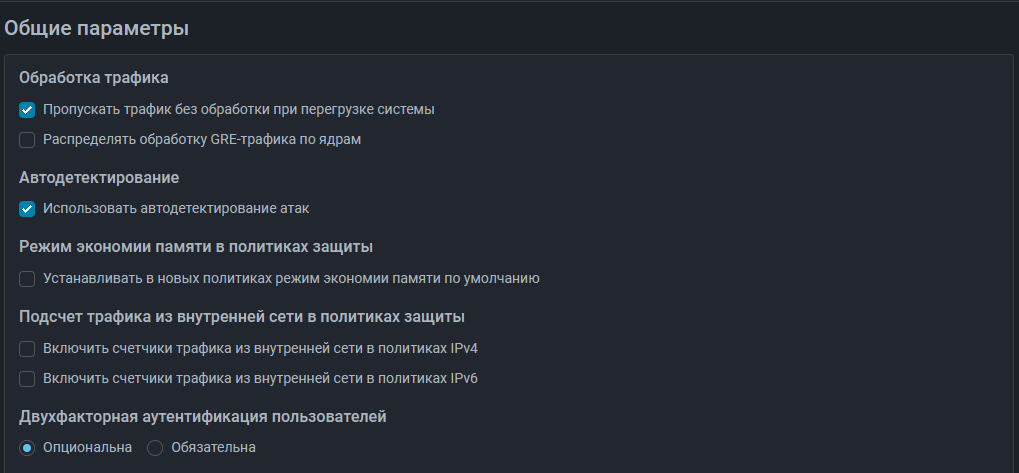
Администратор системы может настроить её как обязательную для всех пользователей или оставить опциональной — каждый пользователь сможет включить её по своему желанию. Настройка задается на странице “Общие параметры” в настройках системы.
Заметка
При обновлении на версию v26.08 требуется задать мастер-секрет для шифрования чувствительных настроек согласно специальной инструкции.
Контрмеры
SORB. Переработана контрмера
- Добавлена функциональность контрмеры SERB для блокировки трафика пары IP-адрес и порт отправителя.
- Добавлена новая функциональность для блокировки трафика пары IP-адресов источника и получателя.
SERB. Контрмера SERB удалена
FTLS. Добавлено действие PASS для правил
Добавлено действие PASS, которое позволяет исключить влияние контрмеры на трафик,
соответствующий определенным отпечаткам. Трафик, соответствующий отпечаткам в таком правиле,
будет пропускаться на выход контрмеры.
Например, следующее правило будет пропускать на выход контрмеры все «ClientHello»,
соответствующие указанному JA3-отпечатку, и на него не смогут повлиять ни последующие правила
с указанием именованных списков отпечатков, ни действие для JA3/JA4-отпечатков, не указанных
в правилах.
PASS JA3 771,4866-4867-4865-49191-255,11-10-35-22-23-13-43-45-51,29-23-30-25-24,0-1-2Для всех отпечатков, не описанных правилами, можно также выбрать одно из трех действий: задать совокупный порог, при превышении которого трафик прочих отпечатков будет сбрасываться, заносить в TBL отправителей, превысивших совокупный порог, либо пропускать «ClientHello», не описанные правилами, на выход контрмеры.
В целях унификации действие BLOCK теперь следует указывать в начале правила.
Для обратной совместимости возможность указывать действие BLOCK в середине правила
сохранена, поэтому переписывать старые правила не требуется.
FRB. Добавлено действие PASS для правил
Добавлено действие PASS, которое позволяет исключить влияние контрмеры на трафик,
соответствующий определенному шаблону. Трафик, соответствующий такому правилу, будет
пропускаться на выход контрмеры.
Например, следующее правило будет пропускать на выход контрмеры все пакеты из подсети
10.10.10.0/24, поступающие на IP-адрес 175.180.90.21, и на него не смогут повлиять
ни последующие правила с указанием именованных списков IP-адресов, ни действие для
остального трафика, не описанного правилами.
PASS ACL src 10.10.10.0/24 dst 175.180.90.21Для трафика, не соответствующего ни одному из правил, можно также выбрать одно из трех действий: задать совокупный порог скорости в пакетах или битах в секунду, при превышении которого трафик будет сбрасываться, заносить в TBL отправителей, превысивших совокупный порог, либо пропускать трафик, не описанный правилами, на выход контрмеры.
В целях унификации действие BLOCK теперь следует указывать в начале правила.
Для обратной совместимости возможность указывать действие BLOCK в середине правила
сохранена, поэтому переписывать старые правила не требуется.
GEO. Возвращена фильтрация по номерам автономных систем
Именованные списки
Добавлена возможность загружать на Collector именованные списки IP-адресов
Теперь именованному списку IP-адресов можно присвоить опцию “Может использоваться в коллекторах трафика”. Эти списки будут загружаться на Collector и использоваться для решения различных задач.
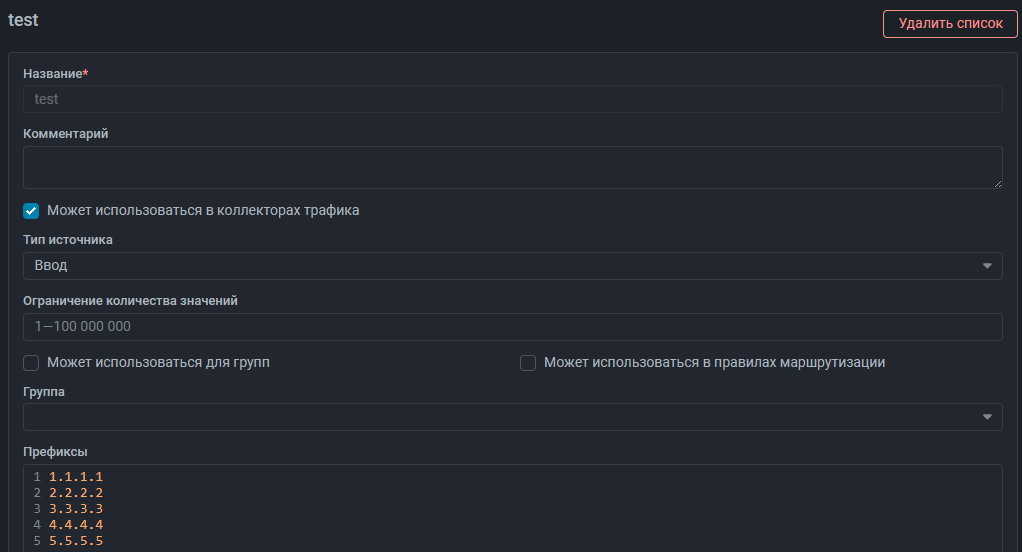
Именованные списки, для которых активирована возможность загрузки на Collector, помечаются флагом в общем списке.
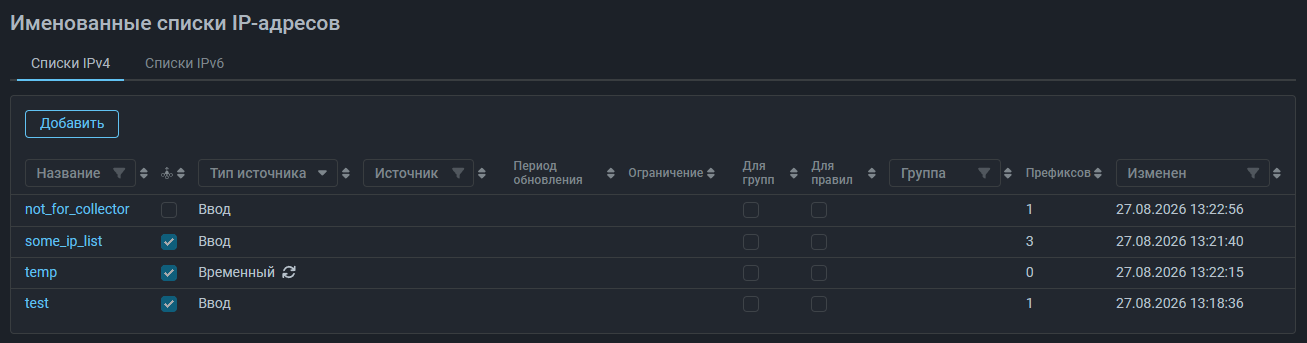
На текущий момент списки для загрузки на Collector принимают только IP-адреса и префиксы. Поддержка номеров автономных систем и доменных имен будет добавлена в следующих версиях.
Страница «Анализ Flow»
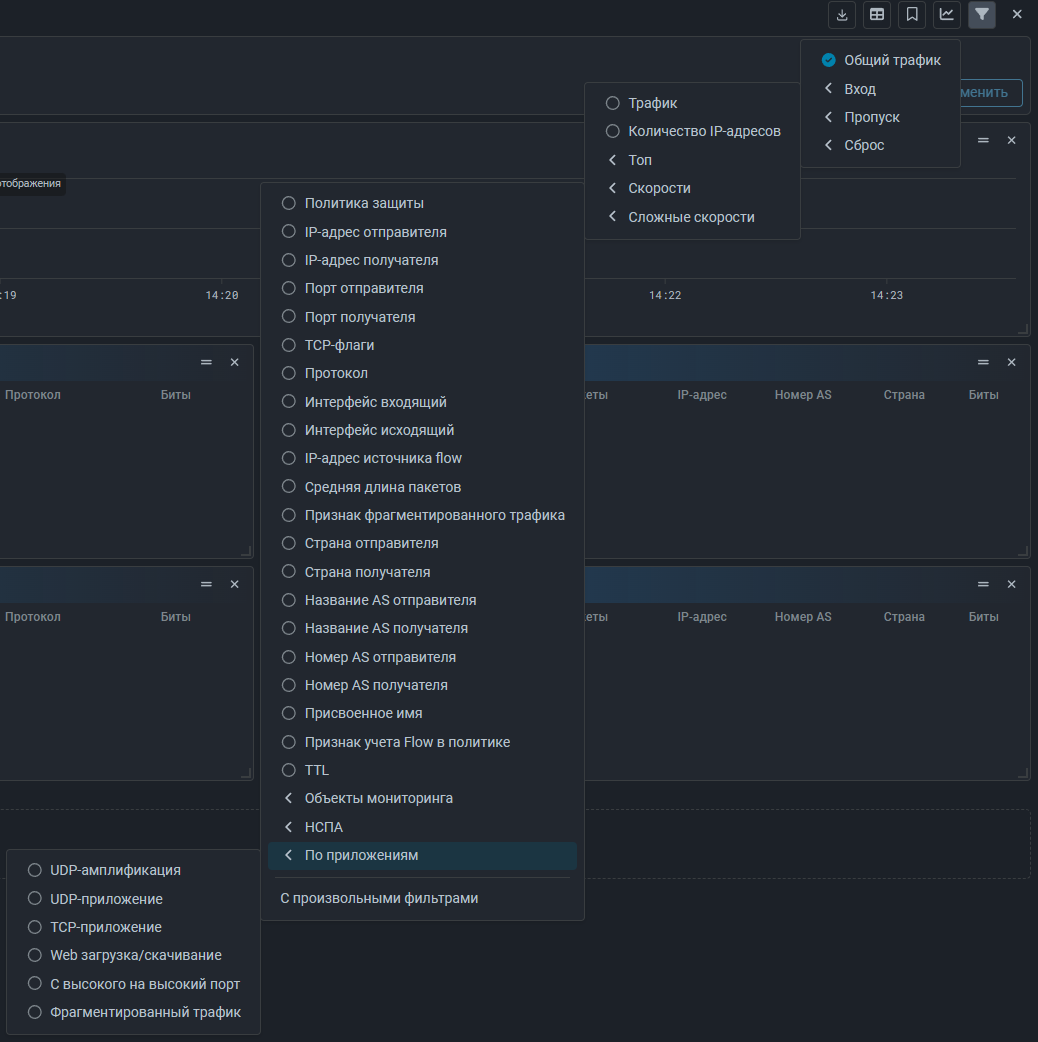
Добавлены виджеты топов и скоростей по приложениям
Объекты мониторинга
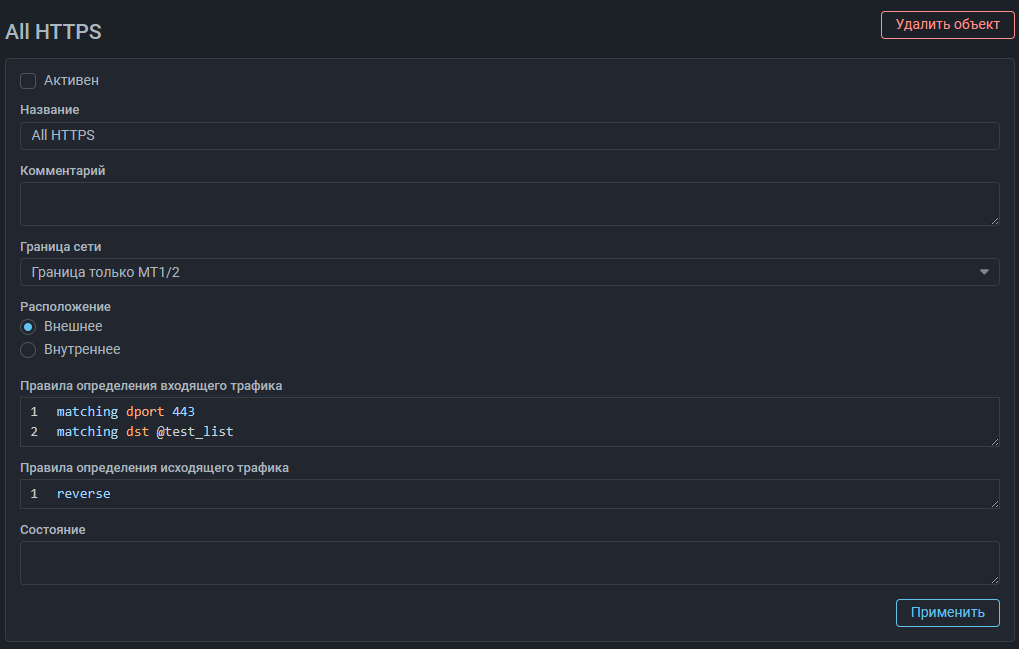
Добавлена поддержка именованных списков IP-адресов в правилах определения входящего и исходящего трафика
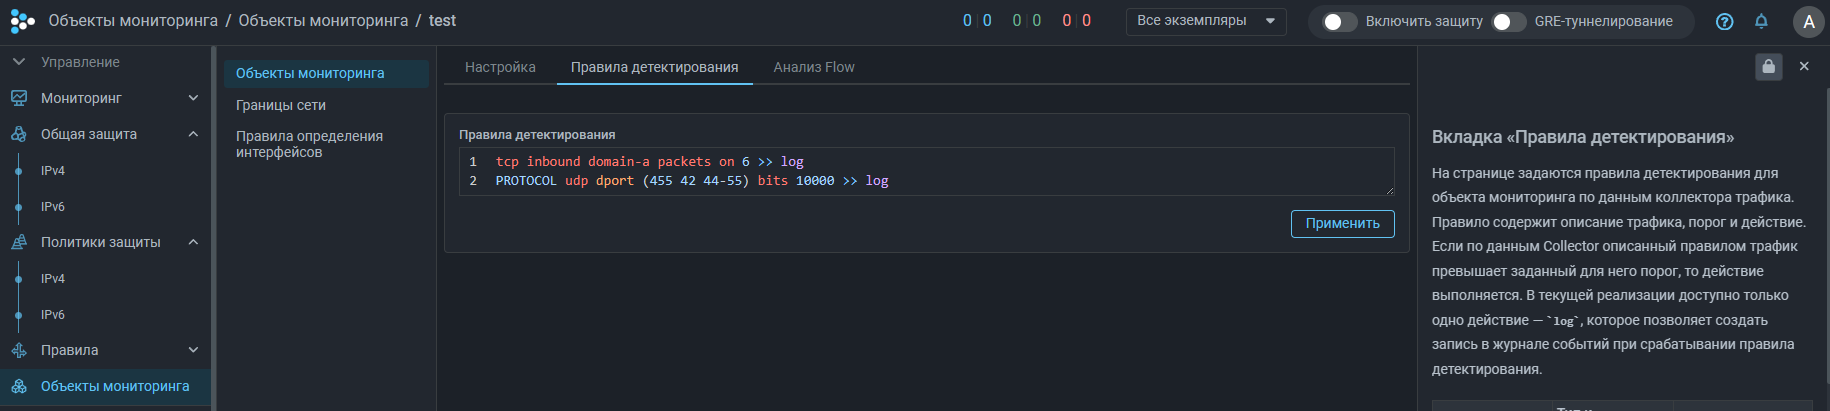
Добавлено детектирование для объекта мониторинга
Collector
Добавлено ключевое слово для удержания действия в правилах детектирования
В грамматику правил детектирования по данным Collector добавлено ключевое слово ttl.
Указание ttl в правиле позволяет отсрочить отключение действия в правиле на указанное
количество секунд.
Пример правила детектирования для политики защиты:
tcp per-dst bits 100 ttl 60 >> hpdДанное правило означает, что когда на IP-адрес поступило больше 100 бит TCP-трафика за секунду, то этот адрес добавляется в HPD и остается в нем, пока сохраняется превышение порога, а также еще в течение 60 секунд после падения скорости ниже значения ограничения.
Если в течение этих 60 секунд трафик на IP-адрес снова превысит порог, то IP-адрес не будет удален из HPD, то есть задание времени удержания позволяет уменьшить тактование.
Пример правила детектирования для объекта мониторинга:
tcp inbound domain-a packets on 6 ttl 60 >> logДанное правило создаст запись в журнале событий о превышении порога скорости в 6 пакетов в секунду для входящего TCP-трафика, учтенного в домене а, а также повторную запись о падении скорости ниже 6 пакетов в секунду спустя 60 секунд после падения скорости ниже порога.
В данном случае указание ttl в правиле позволяет уменьшить количество записей в журнал событий,
так как несколько событий превышения и падения скорости ниже порога фактически объединятся в одно событие.
Добавлена возможность не учитывать flow с нулевым egress интерфейсом как сброшенный
Уведомления
UX
Добавлена возможность показывать графики с нескольких экземпляров одновременно
Добавлены на все страницы с графиками кнопки переключения периодов
ALT+Z –
предыдущий период и ALT+C – следующий период.